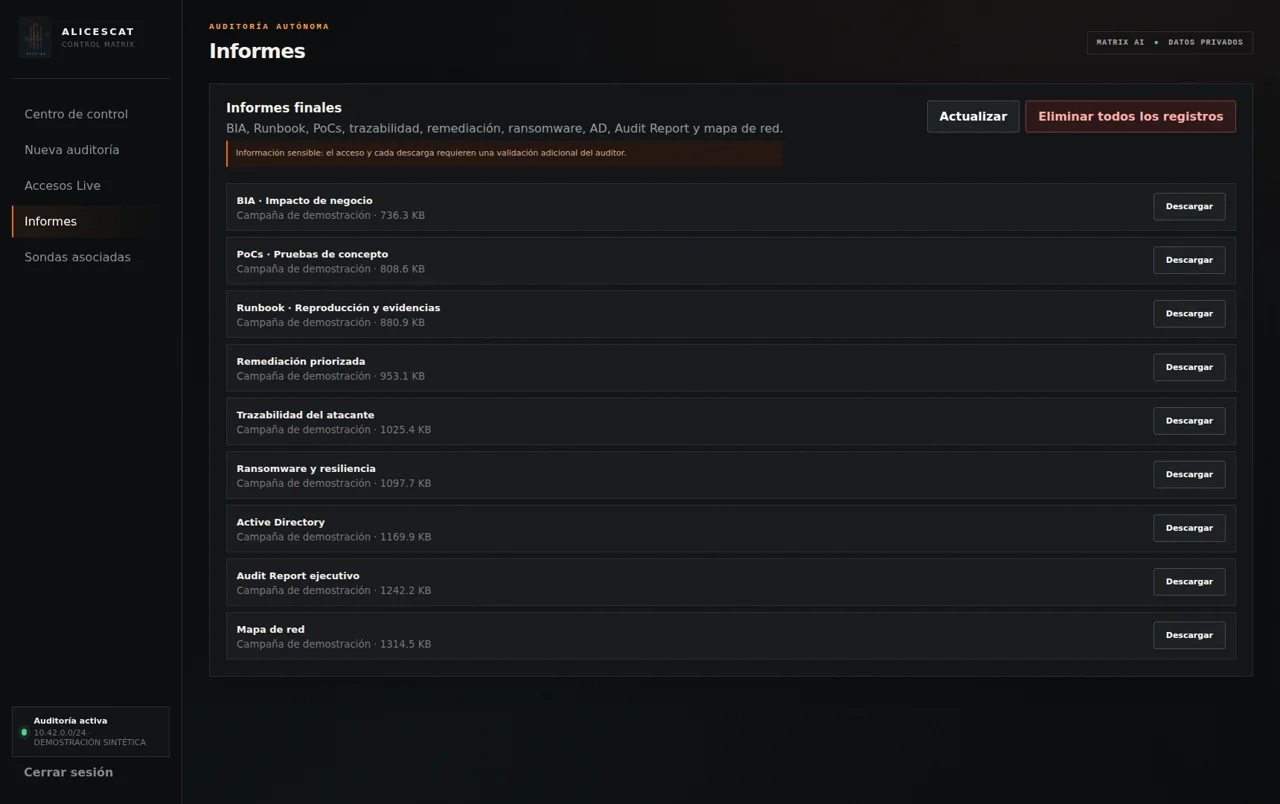
BIA · Impacto de negocio
Ordena los riesgos por impacto, probabilidad, evidencia y prioridad. Ayuda a dirección a entender qué puede suceder y por qué importa.
PoCs · Pruebas de concepto
Documenta qué se probó, el resultado y la evidencia que lo respalda. Distingue confirmación, riesgo potencial y prueba pendiente.
Runbook · Reproducción y evidencias
Permite repetir una validación de forma controlada. Incluye objetivo, condiciones, resultado esperado, evidencia y precauciones.
Remediación priorizada
Indica qué cambiar, dónde, en qué orden y cómo verificar la corrección, con las dependencias que pueden afectar al trabajo.
Trazabilidad
Representa rutas confirmadas y potenciales, diferenciando visualmente accesos demostrados e hipótesis.
Ransomware y resiliencia
Relaciona exposición a propagación, interrupción y pérdida de recuperación con controles observados y amenazas relevantes.
Active Directory
Concentra identidades, políticas, protocolos y rutas de privilegio cuando existe un dominio en el alcance.
Audit Report
Reúne alcance, metodología, cobertura, resultados, limitaciones y conclusión ejecutiva en un documento.
Mapa de red
Muestra activos, servicios, roles y relaciones para visualizar la superficie auditada.
Entregables conectados
Informes generados con asistencia de inteligencia artificial, revisados y auditados por una persona responsable.